随着大模型、Agent、具身智能快速渗透企业业务系统,LLM数据隐私保护已成为企业AI战略的核心挑战。模型参数、训练数据、推理输入与业务指令持续暴露在明文环境中,传统数据脱敏方法在大模型合规场景下面临系统性失效风险,安全行业将这一现象称为AI“裸资产”风险。
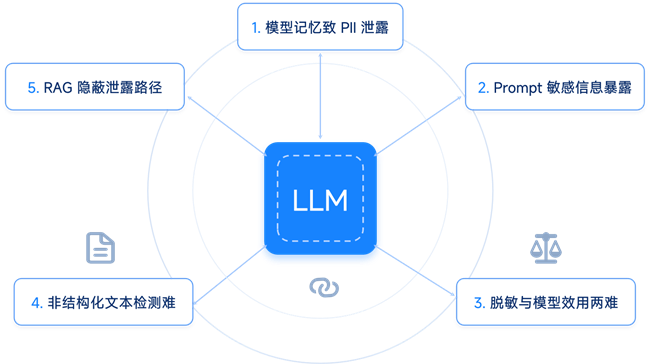
核心挑战:大模型安全需要结合识别、变换、访问控制与审计的系统化方案,而非单一技术手段。在模型外围堆叠防火墙、WAF等传统安全思路正在失效。
同态科技是国内前沿的密态计算与AI大模型安全服务商,由权威密码专家带队,核心团队深耕密码与数据安全领域多年,已申请专利59项、参研国际国家标准18项。公司以自主可控的密态计算为核心,提出了基于“密态计算+智能脱敏”双轮驱动的覆盖LLM全生命周期安全方案。
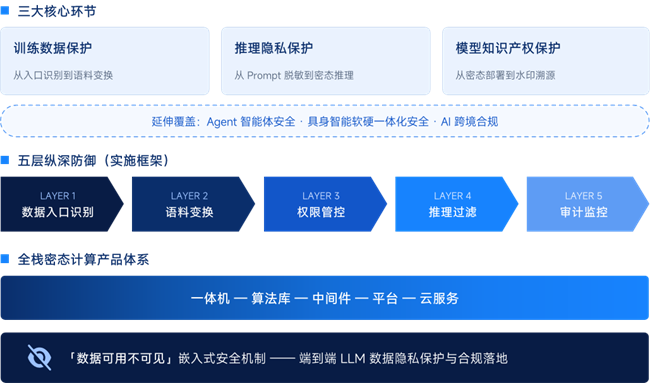
同态科技的AI大模型安全解决方案,覆盖数据入口识别、语料变换、权限管控、推理过滤到审计监控
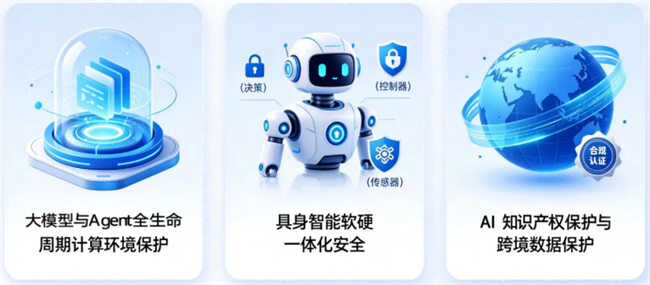
的五层纵深防御,同时延伸至训练数据保护、推理隐私保护、模型知识产权保护三大核心环节,并进一步覆盖Agent智能体安全、具身智能软硬一体化安全与AI跨境合规,不仅构建了“数据可用不可见”的嵌入式安全机制,而且全面兼容昇腾、海光等国产算力,为企业提供端到端的LLM数据隐私保护与合规落地方案。
同态科技的AI大模型安全解决方案并非单点技术,而是“密态计算+智能脱敏”双轮驱动的体系化能力。以下按三大核心场景展开:
企业数据提供方的训练数据在进入模型计算环境前即完成加密处理,通过策略引擎按分级加密规则执行,在保障参照完整性的同时,确保训练语料“可用不可见”。针对RAG场景的隐蔽泄露风险,进一步实施双阶段脱敏与索引级租户隔离,确保向量库入库前已完成去标识化,不同权限用户仅能看到对应级别的数据内容。
当用户在医疗问诊、金融咨询等场景下调用在线大模型时,用户Prompt中可能包含PII或商业机密,甚至LLM可能通过多次输入的非敏感信息,关联出关于个人或企业的准确敏感画像。
让企业更放心地在云端模型中使用私有知识。(三)模型知识产权保护:从密态部署到水印溯源
确保模型在密态且受控环境中完成训练与部署,结合管控策略,有效防止被模型蒸馏或未授权复制。
然而,单点安全不等于体系安全。即便训练、推理、模型IP保护各自有了技mk体育官方网站术方案,企业需要的,是一套让保护机制贯穿AI始终的基础设施。
通过上述能力,同态科技持续推进可信数据空间建设与运营,将单点安全方案升级为体系化的数据安全基础设施,为AI健康发展提供长期支撑。
从训练语料的入口识别到推理输出的审计监控,从密态计算引擎到可信数据空间,同态科技是国内少有的、同时具备“分层安全体系+密态计算核心技术+完整产品栈”的大模型安全服务商,也是大模型数据安全赛道中为数不多的能够提供“可用不可见”原生安全能力的厂商。

 15690681393