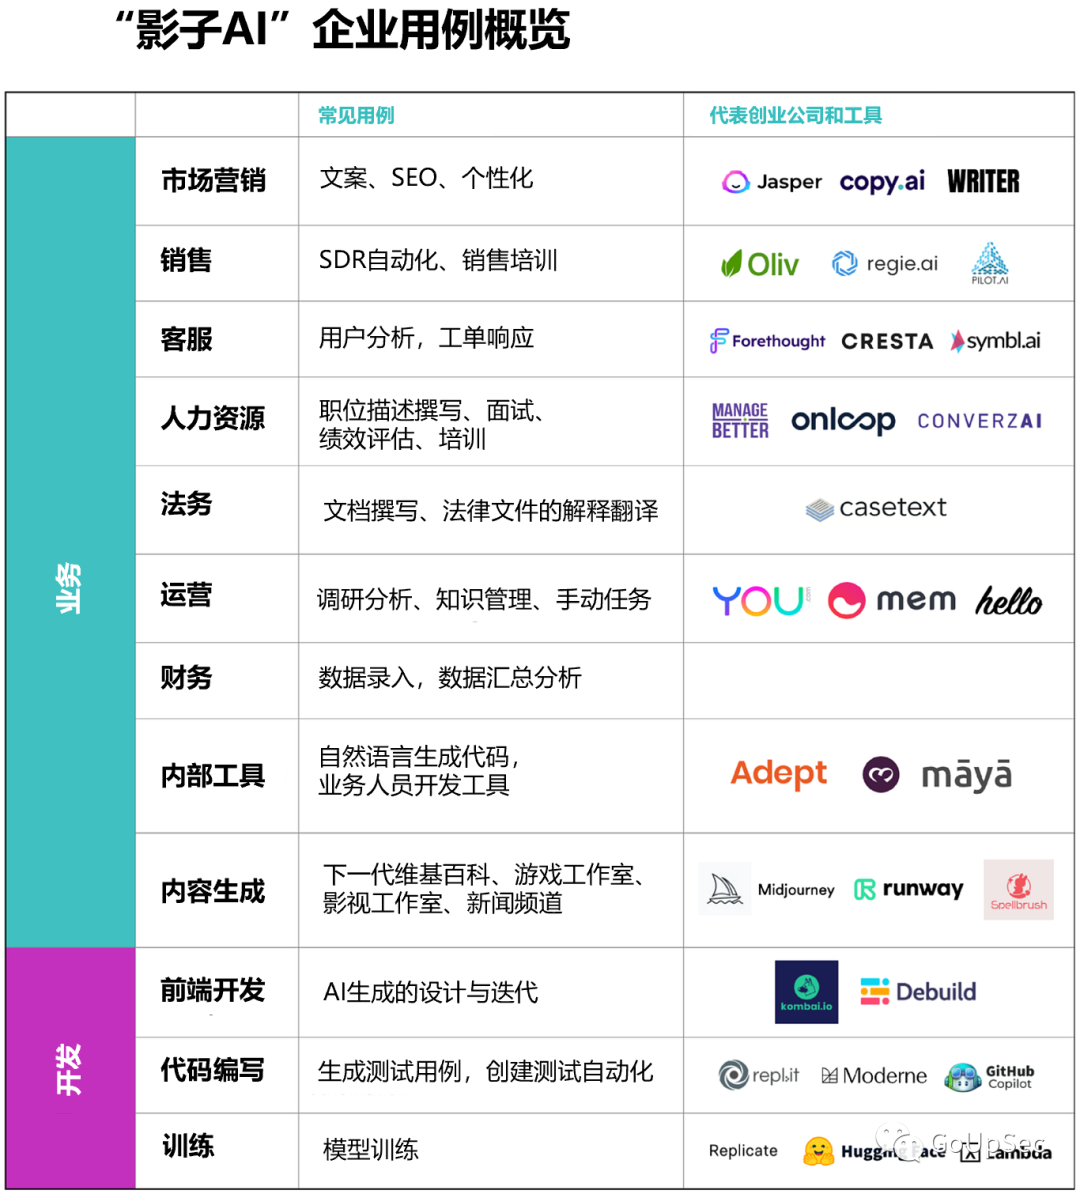
影子IT,即员工使用未授权IT工具的现象,在职场中已经存在了几十年。现在,随着生成式AI的野蛮生长,CISO开始意识到,他们正面临比影子IT更加可怕的内部威胁:影子AI。
对于企业来说,员工使用的影子AI(尤其是生成式AI)虽然可带来生产力的大幅提升,但由于生成式AI自身正面临提示注入等多种攻击,很可能给企业带来数据泄露、内容安全等新兴威胁。
此外,国内外的大语言模型正在大量IT系统中飞速普及,很多与应用程序集成的大语言模型可以访问外部资源(例如从其它网站检索内容),并且可能通过API调用与其他应用程序进行交互,摄入不受信任的、甚至恶意的输入,后者可用于操纵输出结果。因此,如果企业员工使用未经安全评估、审核的生成式AI工具,很有可能给企业带来意想不到的灾难性后果。
根据Gartner的报告,2022年82%的数据泄露是“员工不安全或疏忽行为造成的”,而影子AI正在加速放大这种“人为因素”产生的威胁。
根据The Conferenmk体育科技有限公司ce Board的一项调查,56%的北美企业员工在工作中使用生成式AI,但只有26%的企业制定了明确的生成式AI使用政策。在没有制订AI政策的企业中,使用影子AI的员工中只有40%向主管如实汇报。
很多公司都在尝试限制或规范员工在工作中使用生成式AI的行为。但是,在提高生产力的“第一性”需求刺激下,多达30%的员工在没有IT部门的许可,不计后果地使用生成式AI,也就是所谓的影子AI。
根据Gartner的报告,三分之一的成功网络攻击来自影子IT,给企业造成数百万美元的损失。此外,91%的IT专业人员表示在压力迫使下牺牲安全性来加快业务运营,83%的IT团队认为不可能强制执行(完全清除影子IT的)网络安全策略。
Gartner指出,尽管市场上有无数管控影子IT的安全解决方案(让员工更难访问未经批准的工具和平台),但去年仍有超过30%的员工报告使用了未经授权的通信和协作工具。
为了对付如雨后春笋且无处不在的影子AI,企业IT和安全主管可以实施一些经过验证的策略,找出未经授权的生成式AI工具,并在它们开始产生威胁之前将其拒之门外。CISO可以考虑采取的六大应对措施如下:

 15690681393